
到目前为止,WordPress 是构建网站最流行的方式。这种受欢迎程度有一个不幸的副作用,即也使 WordPress 网站成为世界各地恶意行为者的诱人目标。这可能会让您想知道 WordPress 是否足够安全来应对这些攻击。
首先 – 一些坏消息:每年都有数十万个 WordPress 网站以及电子商务网站被黑客入侵。
听起来很严峻,对吧?辛亏也有好消息:
由于最新的 WordPress 核心软件中没有漏洞,黑客无法进入。相反,大多数网站都是因为完全可以预防的问题而被黑客入侵的,例如没有保持更新或使用不安全的密码。
因此,回答 “WordPress 安全吗 ”这个问题需要一些细微差别。为此,我们将涵盖几个不同的角度:
- 有关 WordPress 网站实际如何被黑客入侵的统计数据,以便您了解安全漏洞的位置。
- WordPress 核心团队如何解决安全问题,以便您知道谁负责以及他们负责保护什么。
- 如果您遵循最佳实践,WordPress 是否安全,那么您知道您的网站是否安全。
目录
WordPress 网站如何被黑客入侵
好的,您知道每年都有大量的 WordPress 网站被黑客入侵。但。。。这是怎么发生的?这是一个全球性的 WordPress 问题吗?还是来自那些网站管理员的行为?
根据我们拥有的数据,这就是为什么大多数 WordPress 网站被黑客入侵的原因……
过时的核心软件
以下是 Sucuri 的 2017 年被黑网站报告中的相关性。在 Sucuri 查看的所有被黑客入侵的 WordPress 网站中,39.3% 的网站在事件发生时运行的是过时的 WordPress 核心软件。
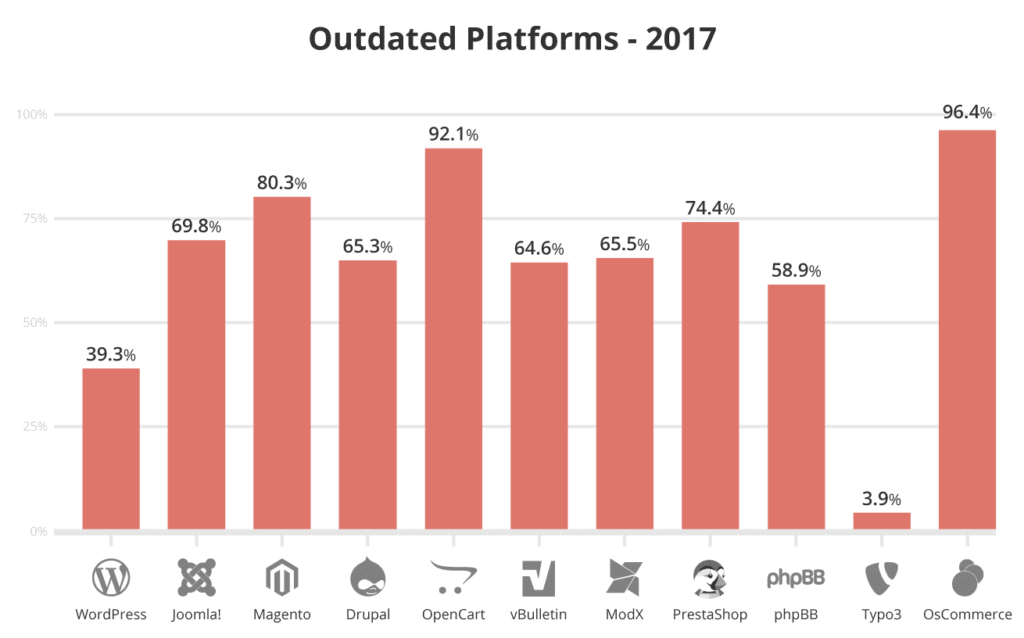
因此,您可以立即看到被黑客入侵和使用过时软件之间存在非常密切的关系。然而,这绝对比 2016 年的 61% 有所提高。
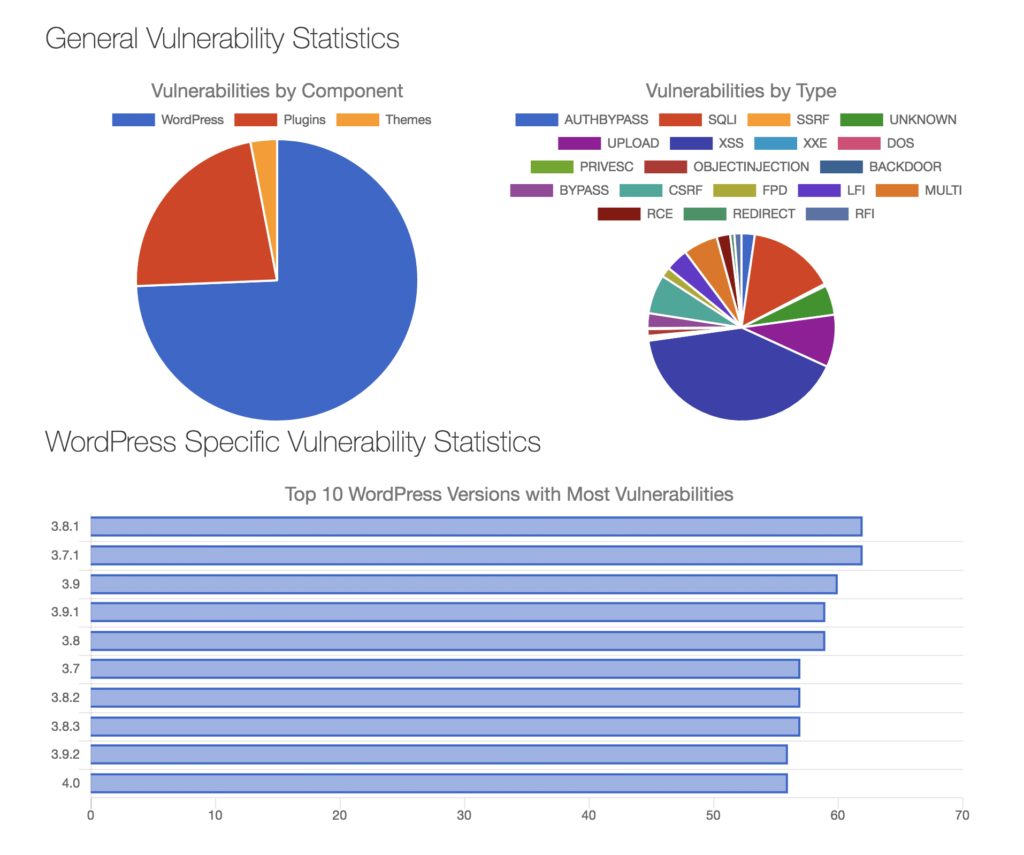
根据 WPScan 漏洞数据库,他们记录的已知漏洞中有 ~74% 位于 WordPress 核心软件中。但问题是——漏洞最多的版本都在 WordPress 3.X 中:
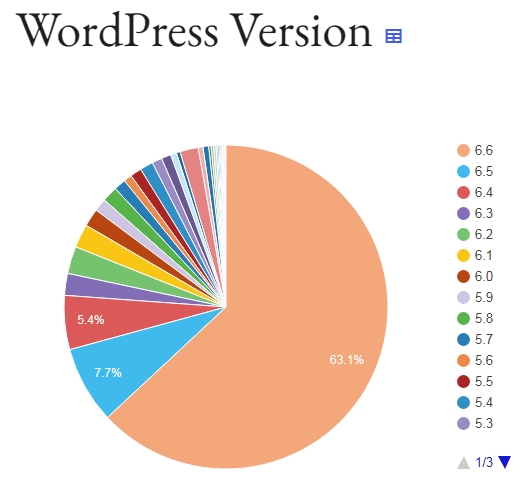
但是 – 不幸的是 – 只有 63.1% 的 WordPress 网站运行最新版本,这就是为什么许多网站仍然不必要地容易受到这些漏洞的影响:
最后,您可以再次看到这种联系与 2017 年 2 月的主要 WordPress REST API 漏洞,该漏洞导致数十万个网站被破坏。
WordPress 4.7.1 包含多个漏洞,这些漏洞最终被用来破坏这些网站。但。。。在漏洞被利用的几周前,WordPress 4.7.2 发布了以修复所有这些漏洞。
所有没有禁用自动安全补丁或以其他方式及时更新到 WordPress 4.7.2 的 WordPress 网站所有者都是安全的。但那些没有应用更新的人却没有。
要点: WordPress 安全团队在快速修复 WordPress 核心软件中的问题方面做得很好。如果您及时应用所有安全更新,您的网站不太可能因核心漏洞而遇到任何问题。但是,如果您不这样做,一旦漏洞利用被公之于众,您就要冒风险。
2. 过时的插件或主题
人们喜欢 WordPress 的一件事是令人眼花缭乱的可用插件和主题。在撰写本文时,WordPress 存储库中有超过 56,000 个,还有数千个其他高级存储库散布在网络上。
虽然所有这些选项都非常适合扩展您的网站,但每个扩展都是恶意行为者的新潜在网关。虽然大多数 WordPress 开发人员在遵循代码标准和修补任何已知更新方面做得很好,但仍存在一些潜在问题:
- 插件或主题存在漏洞,并且由于没有 WordPress 核心软件那么多关注它,因此该漏洞不会被发现。
- 开发人员已停止开发该扩展程序,但人们仍在使用它。
- 开发人员很快修补了这个问题,但人们就是不更新。
那么问题有多严重呢?
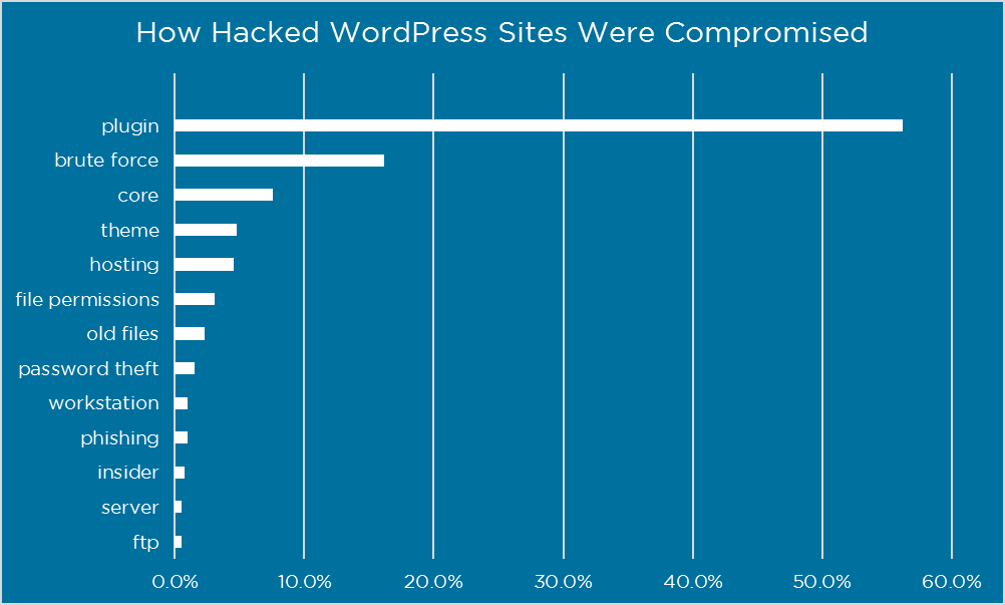
好吧,在 Wordfence 对被黑客入侵的网站所有者的调查中,超过 60% 的网站所有者知道黑客是如何进入的,将其归因于插件或主题漏洞。
同样,在 Sucuri 的 2016 年报告中,仅 3 个插件就占了他们查看的被黑网站的 15% 以上。
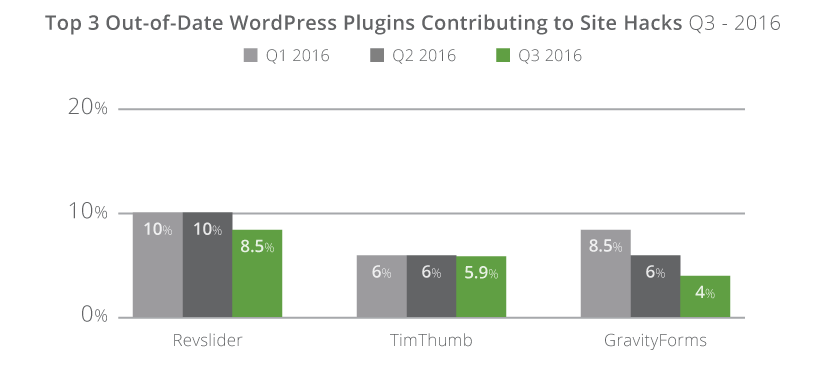
不过,这里有一个关键点:
这些插件中的漏洞早已修补——网站所有者只是没有更新插件来保护他们的网站。
要点: WordPress 主题和插件引入了通配符,可能会向恶意行为者开放您的网站。不过,通过遵循最佳实践,可以减轻大部分风险。保持您的扩展保持更新,并且只安装来自信誉良好的来源的扩展。
我们还必须提到您可能会在互联网上看到的这些 GPL 俱乐部,您只需几美元即可获得任何高级 WordPress 插件或主题。虽然 WordPress 是根据 GPL 许可的,这很棒,也是我们喜欢它的原因之一,但买家要小心。这些有时也称为 nulled 插件。
从 GPL 俱乐部购买插件意味着您信任第三方从开发人员那里获取最新更新,而且很多时候您不会获得支持。从开发人员那里获取插件更新是最安全的途径。此外,我们致力于支持开发人员和他们的辛勤工作!
3. WordPress、FTP 或托管的登录凭据被盗用
好吧,这并不是 WordPress 的错。但相当一部分黑客攻击来自恶意行为者,他们获得了 WordPress 登录凭据,或网站管理员托管或 FTP 帐户的登录凭据。
在同一项 Wordfence 调查中,暴力攻击占被黑客攻击网站的 ~16%,密码盗窃、工作站、网络钓鱼和 FTP 帐户都出现了很小但引人注目的外观。
一旦恶意行为者获得了前门的隐喻钥匙,您的 WordPress 网站在其他方面有多安全都无关紧要。
WordPress 实际上通过自动生成安全密码在缓解这种情况方面做得很好,但仍然取决于用户如何保证这些密码的安全,并使用强密码进行托管和 FTP。
要点:采取基本步骤来确保帐户凭据安全可以防止恶意行为者直接进入。为所有 WordPress 帐户使用/强制使用强密码并限制登录尝试以防止暴力攻击。
对于托管帐户,请使用双重身份验证(如果可用),并且切勿以明文形式存储您的 FTP 密码(就像某些 FTP 程序一样)。
如果您可以在 FTP 和 SFTP(SSH 文件传输协议)之间进行选择,请始终使用 SFTP(了解 FTP 和 SFTP 之间的区别,以便您了解原因)。如果您的主机仅使用 FTP,我们建议您咨询 SFTP 支持或切换到支持 SFTP 的主机。这可确保不会传输任何明文密码或文件数据。在 Kinsta,我们仅支持 SFTP 进行文件传输。
4. 供应链攻击
最近,在某些情况下,黑客通过一种称为供应链攻击的令人讨厌的技巧来访问网站。从本质上讲,恶意行为者会:
- 购买 WordPress.org 中列出的以前高质量的插件
- 在插件的代码中添加一个后门
- 等待人们更新插件,然后注入后门
如果您有兴趣,Wordfence 有更深入的解释。虽然这些类型的攻击并不普遍,但它们更难防止,因为它们是由于执行您应该做的事情(保持插件更新)而引起的。
话虽如此,WordPress.org 团队通常会很快发现这些问题并从目录中删除插件。
要点: 这个可能很难预防,因为始终更新到最新版本是一件好事。为了提供帮助,Wordfence 等安全插件可以在插件从 WordPress.org 中删除时提醒您,以便您快速解决它。一个好的备份策略可以帮助您回滚而不会造成任何永久性损坏。
5. 糟糕的托管环境和过时的技术
除了您的 WordPress 网站上发生的事情之外,您的托管环境和您使用的技术也会有所不同。
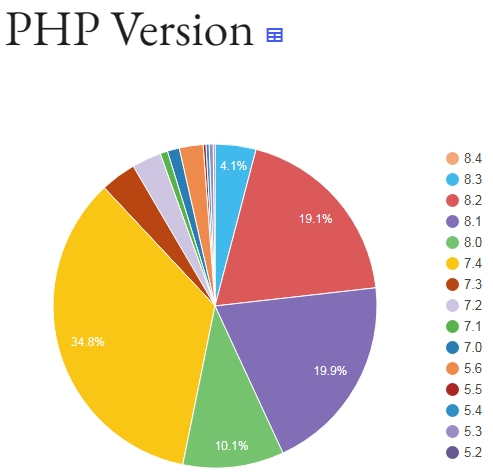
PHP 5.6 的安全支持将于 2018 年底正式到期。而 PHP 5 的早期版本已经多年没有安全支持了。
这意味着使用使用 PHP 5.6 或更低版本的托管环境很快就会让您面临未修补的 PHP 安全漏洞的可能性。
除了让您访问最新技术之外,使用安全的 WordPress 托管还可以帮助您通过以下方式自动缓解许多其他潜在的安全漏洞:
- Web 应用程序防火墙,如 Cloudflare和 Sucuri
- 安全版本的自动更新
- 双重认证
- 自动备份
要点: 使用安全的托管环境和 PHP 等重要技术的最新版本有助于进一步确保您的 WordPress 网站保持安全。
谁负责确保 WordPress 的安全?
现在您可能想知道,谁负责解决上述所有问题?
正式地,该责任落在 WordPress 安全团队身上(尽管来自世界各地的个人贡献者和开发人员在确保 WordPress 安全方面也发挥着巨大作用)。
WordPress 安全团队是“50 名专家,包括首席开发人员和安全研究人员”。这些专家中约有一半在 Automattic 工作。其他人从事 Web 安全工作,该团队还咨询安全研究人员和托管公司。
如果您有兴趣详细了解 WordPress 安全团队的运作方式,您可以观看 WordCamp Europe 2017 上 Aaron Campbell 的 48 分钟演讲。但总的来说,WordPress 安全团队:
- 部分使用 HackerOne 的漏洞赏金等工具检测和修补漏洞和潜在问题
- 咨询所有 WordPress 核心版本
WordPress 安全团队有一项披露政策,这意味着,一旦他们成功修补了错误并发布了安全修复程序,他们就会公开披露问题(这也是 2017 年这么多网站被污损的部分原因——即使在安全团队公开披露了错误之后,他们仍然没有应用更新)。
WordPress 安全团队不做的是检查所有主题和插件 WordPress.org。WordPress.org 的主题和插件由志愿者手动审核。但该审查并不能“保证他们没有安全漏洞”。
那么 – 如果您遵循最佳实践,WordPress 安全吗?
如果您查看上述所有数据和事实,您会看到以下总体趋势:
虽然没有内容管理系统是 100% 安全的,但 WordPress 为核心软件配备了高质量的安全设备,大多数黑客攻击是网站管理员不遵循基本安全最佳实践的直接结果。
如果你做这样的事情……
- 保持您的核心 WordPress 软件、插件和主题更新。
- 明智地选择插件和主题,只安装来自信誉良好的开发人员/来源的扩展。当心 GPL 俱乐部和空插件/主题。
- 如果您可以在 FTP 和 SFTP 之间进行选择,请始终使用 SFTP。
- 对 WordPress 以及您的托管和 SFTP 帐户(以及双因素身份验证,如果可用)使用强密码。
- 不要使用“admin”作为您的用户名。
- 在站点前面设置防火墙。所有 Kinsta 网站都受到我们免费的 Cloudflare 集成的保护,其中包括内置 DDoS 保护的企业级防火墙。如果您没有托管在 Kinsta 上,添加 Cloudflare 或 Sucuri 的 WAF 可以使您的网站更加安全。
- 保护您自己的计算机免受病毒侵害。
- 更改您的 WordPress 登录 URL 以减少暴力破解。
- 使用 TLS 证书 (HTTPS),以便与您的 WordPress 网站的所有通信(例如登录控制面板)都经过加密。
- 使用 SSH 密钥。这提供了一种更安全的登录服务器的方式,并且无需密码。
- 选择具有安全环境的主机,并使用 PHP 8+ 等最新技术。

发表回复