
如果您的 WordPress 网站已被黑客入侵,那么您可能已经被建议:
- 备份您的 WordPress 数据库和 wp-content 目录
- 从头开始重新安装 WordPress(当然是最新版本)
- 恢复您的数据库和 wp-content 目录
接下来,您需要确保您的 wp-content 目录中没有安装“后门”。这里有一些提示。它们都要求您对服务器具有 shell (SSH) 访问权限,并且至少对命令行有一点熟悉。
如果您的站点上安装了后门程序,则几乎可以肯定它位于您的 wp-content 目录中。这背后的原因是,一旦您发现您的网站已被黑客入侵,您很可能会清除服务器上的每个文件,除了您的 wp-content 目录,您的上传、插件和主题都安装在该目录中。
通过 SSH 登录您的网站并更改为您的 wp-content 目录来开始您的调查:
以下是下一步要做的事情:
cd ~/public_html/wp-content1. 在 wp-content 中搜索 ‘eval’ 命令的每个实例
grep -R eval * | more许多插件都可以合法使用 eval 命令,但如果你看到类似的东西(尤其是在 .php 文件的最顶部),或者如果你在 uploads 或 themes 目录中的任何地方看到 eval,那么你应该怀疑。如果 eval 命令的内容隐藏在 base64_decode 和/或 gzinflate 命令中,就像你在下面的例子中看到的那样,那么你肯定在看一个后门。
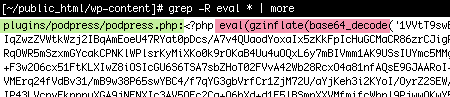
真的,关于插件的最好办法是删除你的插件目录,然后从头开始重新安装你的插件。
2. 在 uploads 目录中搜索任何 .php 文件
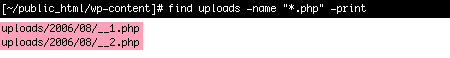
find uploads -name "*.php" -print
绝对没有理由将 .php 文件存在于您的 uploads 目录中。删除您找到的任何一个。
3. 删除所有非活动主题
您未使用的主题中可能已安装了后门,因此请删除这些后门,包括 wordpress 的“默认”和“经典”主题。
如果您有主题的本地副本,请完全删除您的主题目录,然后重新上传您的主题。
4. 调查所有最近修改的文件
虽然可以伪造文件的修改时间,但许多黑客不会打扰。这意味着许多后门漏洞利用程序将具有一个时间戳,使它们与您的常规文件区分开来。在大多数情况下,我建议从 html 根目录(通常为“public_html”或“www”)运行以下命令:
find . -mtime -10 -print将 10 替换为您想要回顾的天数。我建议您至少在 14 天后确定您的网站被黑客入侵,因为易受攻击的网站可能会在同一时间段内多次受到攻击。
您要查找的是任何您不记得上传或更新的文件(例如,您主题中的 footer.php 文件)或类似上述内容(例如,位于 wp-content/uploads 目录中的 PHP 文件,或您的 wp-config.php 文件,其中经常插入漏洞)。
5. 扫描您的 WordPress 数据库以查找漏洞和垃圾邮件
您的数据库中可能存在诸如流氓 PHP 函数和新管理帐户之类的漏洞,以及垃圾邮件(例如隐藏的药品广告)。如果您没有使用像 phpMyAdmin 这样的工具挖掘 SQL 表的经验,那么您将不得不依赖这样的插件。
6. 擦除并重新创建您的 .htaccess 文件!
2011 年,我第一次发现了一个完全在 WordPress 安装之外的 WordPress 黑客攻击。这意味着即使是一个完全干净的 WP 安装(没有主题、没有内容等)仍然会包含黑客攻击。神奇之处在于添加到主 .htaccess 文件中的几个邪恶的“RewriteRules”,它通过一个名称无害的“images.php”文件将所有流量路由到该站点。
最安全的方法是删除你的 .htaccess 文件(在记下你在那里添加的任何内容,比如 301 重定向之后),然后转到 WordPress 设置:永久链接重新创建你的 .htaccess 文件。
7. 使用“google”用户代理访问您的网站
上面描述的 .htaccess 黑客攻击是动态重写任何页面的 HTML 以插入垃圾邮件链接,但前提是访问者是负责填充 Google 搜索结果的“机器人”。这意味着您只能在 Google 搜索结果中看到垃圾邮件链接。如果您使用 Firefox 查看同一页面,您的页面和源代码看起来不错。为确保 Google 看到的内容与您相同,请弄清楚如何在浏览器上更改您的用户代理,否则您的网站可能仍会遭到黑客攻击。

发表回复